Ciberseguridad integral para tu organización:
evaluá, gestioná y mitigá riesgos

Plataforma de pentesting ético con IA y gestión de riesgos ISO 27001. Detectá vulnerabilidades, evaluá el impacto y gestioná el tratamiento de riesgos con reportes profesionales para aseguradoras, PyMEs y empresas.

+50 Tipos de vulnerabilidades detectadas
24/7 Monitoreo continuo
100% No invasivo

¿Qué es SegurIA?

Una plataforma integral que combina pentesting ético, gestión de riesgos y cumplimiento ISO 27001:2022. Evaluá la seguridad real de tus sistemas y gestioná los riesgos de forma profesional.

🔍

Escaneo Inteligente

Detectamos vulnerabilidades en puertos, servicios, aplicaciones web y configuraciones de red de forma automatizada.

📊

Reportes Ejecutivos

Informes claros para la toma de decisiones, con métricas de riesgo comprensibles para técnicos y directivos.

🤖

Potenciado por IA

Inteligencia artificial que analiza patrones, predice vectores de ataque y prioriza remediaciones.

📋

Gestión de Riesgos ISO 27001

Registrá, evaluá y tratá riesgos con matriz de calor, importación automática desde escaneos y reportes PDF profesionales.

🛡️

Gestión ISO 27001:2022

Gestioná los 93 controles del Anexo A con SOA interactivo, análisis de gaps por dominio y repositorio documental de cláusulas SGSI.

🔔

Monitoreo Continuo + SIEM

Seguimiento de cada hallazgo hasta su remediación, con 10 tipos de alerta, y correlación de eventos en tiempo real para detectar intentos de explotación. Ver cómo funciona.

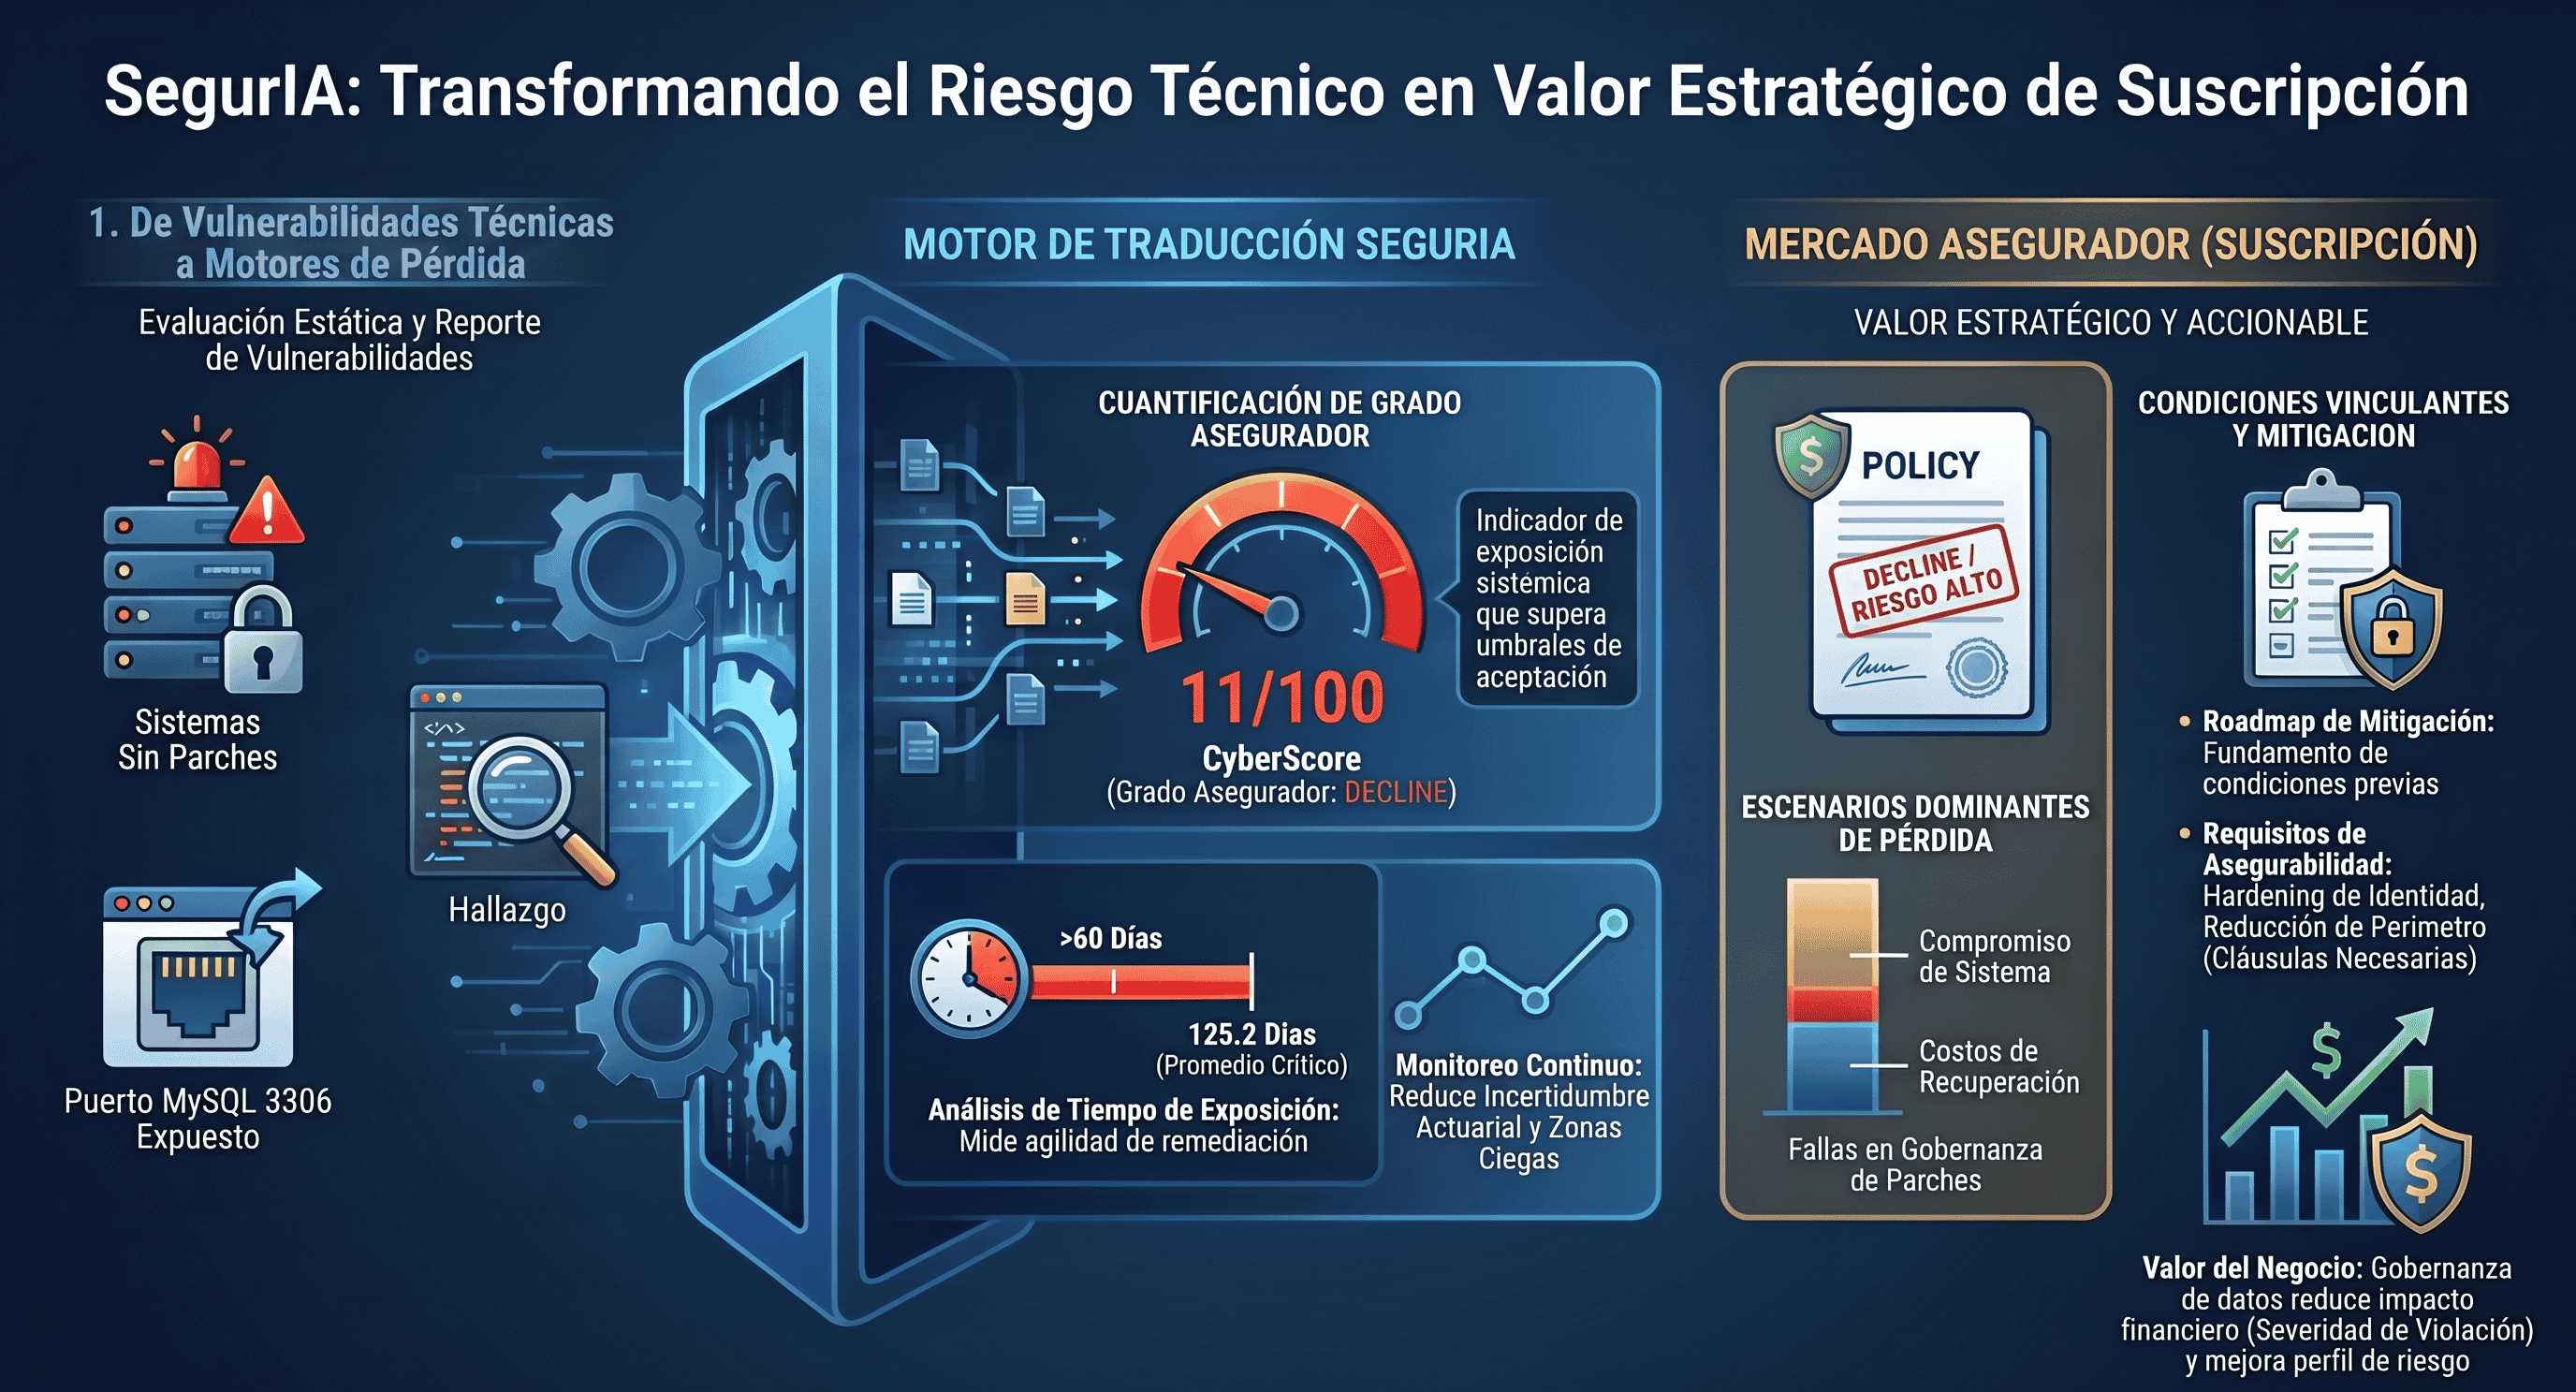
Del lenguaje del CISO al del Underwriter: Reporte de Riesgo Cyber Grado Asegurador

El monitoreo externo de la superficie de ataque ya forma parte del proceso de suscripción. El verdadero desafío es traducir esa información técnica en una medición precisa de la exposición real de cada asegurado y de cómo evoluciona su riesgo en el tiempo. El Informe Underwriter Profesional de SegurIA cierra esa brecha: un dictamen técnico objetivo que cuantifica la postura cyber real y la traduce en métricas accionables para suscripción y tarificación.

  • ✓ Score de asegurabilidad y rating técnico para suscripción precisa
  • ✓ Evidencia objetiva que reemplaza la autodeclaración del cliente
  • ✓ Recomendaciones de mitigación pre-vinculación para reducir siniestralidad
  • ✓ Monitoreo continuo y re-emisión del informe durante la vigencia
  • ✓ Ninguna afirmación sin dato que la respalde: el informe abre con la base de la evaluación y declara fuente por fuente qué se evaluó, cuándo y qué no
  • ✓ Estado NO CALIFICABLE cuando la cobertura no alcanza: preferimos no emitir postura antes que emitir una equivocada
  • ✓ Índice de confianza calculado por cobertura real y recencia de los datos, no por cantidad de hallazgos
Solicitar Underwriting Cyber Report
SegurIA: del riesgo técnico al valor estratégico de suscripción - Underwriting Cyber Report Hacé clic en la imagen para ampliarla

Protección profesional al alcance de tu empresa

No necesitás un equipo de seguridad interno ni grandes presupuestos. SegurIA te da visibilidad sobre tus vulnerabilidades y te guía para corregirlas.

  • ✓ Detectá vulnerabilidades antes que los atacantes
  • ✓ Cumplí con requisitos de seguridad de clientes y proveedores
  • ✓ Priorizá inversiones en seguridad con datos reales
  • ✓ Remediaciones claras paso a paso
Proteger mi Empresa
🛡️ Panel de Seguridad
✅
Último escaneo completado Hace 2 horas
Críticas0
Altas1
Medias3
Bajas5

Sistemas legacy: el riesgo que nadie ve

Muchos concesionarios operan con sistemas de gestión (DMS) desarrollados hace décadas con tecnologías que hoy representan un riesgo de seguridad significativo.

  • ✓ Evaluación especializada de sistemas legacy
  • ✓ Detección de vulnerabilidades en tecnologías antiguas
  • ✓ Protección de datos de clientes y operaciones
  • ✓ Plan de mitigación sin necesidad de reemplazar sistemas
Evaluar mi Concesionaria
⚠️ Análisis de Sistema Legacy
🔓
Tecnología obsoleta detectada Protocolos de comunicación sin cifrado
Exposición de datos
Acceso no autorizado
Ransomware

¿Cómo Funciona?

En 6 simples pasos evaluá, gestioná y monitoreá la seguridad de tu organización

1

Registrate

Creá tu cuenta y aceptá los términos de uso ético mediante nuestro sistema Clickwrap.

2

Agregá tus Targets

Indicá los dominios, IPs o aplicaciones web que querés evaluar (solo los que te pertenecen).

3

Ejecutá el Escaneo

Nuestros motores de IA analizan tu infraestructura buscando vulnerabilidades y configuraciones inseguras.

4

Recibí el Reporte

Obtené un informe detallado con hallazgos, severidad, impacto y recomendaciones de remediación.

5

Gestioná los Riesgos

Importá las vulnerabilidades a la matriz de riesgos ISO 27001. Evaluá impacto, probabilidad y definí planes de tratamiento.

6

Monitoreá en Tiempo Real

Activá el monitoreo SIEM sobre las vulnerabilidades detectadas y recibí alertas ante intentos de explotación.

13 Escáneres Especializados

Cobertura completa de tu superficie de ataque con tecnología de última generación

🖥️

Infraestructura Tradicional

Análisis completo de tu infraestructura IT

  • Escaneo de Red y Puertos
  • Bases de Datos (MySQL, PostgreSQL, MongoDB, SQL Server)
  • Servidores y Servicios
  • Certificados SSL/TLS
🌐

Aplicaciones Web

Seguridad web según estándares OWASP

  • OWASP Top 10 2023
  • Headers de Seguridad
  • Cookies y Sesiones
  • Detección de Tecnologías
🔌

APIs Modernas

Seguridad de APIs REST y GraphQL

  • OWASP API Top 10 2023
  • BOLA/IDOR Testing
  • Rate Limiting
  • Autenticación y Autorización
ÚNICO
🤖

Inteligencia Artificial

Seguridad de Chatbots y Agentes IA

  • Prompt Injection
  • Jailbreaking y Bypass
  • Data Leakage de LLMs
  • Exposición de Datos de Entrenamiento
🔒

Seguridad Interna

Análisis desde dentro de tu red

  • Agente Windows Instalable
  • Auditoría de SQL Server
  • Dependencias Legacy
  • Políticas de Contraseñas
📋

Compliance

Mapeo automático a frameworks

  • ISO 27001
  • NIST Cybersecurity
  • CIS Controls
  • PCI-DSS y MITRE ATT&CK
NUEVO
🌑

Dark Web Exposure

Monitoreo de credenciales filtradas

  • Detección de Brechas de Datos
  • Credenciales Corporativas Expuestas
  • Alertas de Nuevas Filtraciones
  • Score de Riesgo por Exposición
NUEVO
🎭

Protección de Marca

Detección de suplantación y phishing

  • Dominios de Typosquatting
  • Certificados SSL Fraudulentos
  • Sitios de Phishing Activos
  • Amenazas a tu Marca
⭐

Único en el mercado: Evaluación de seguridad de chatbots e IAs con detección de vulnerabilidades específicas de LLMs.

Solicitar Demo Completa

El escaneo encuentra. El monitoreo demuestra que tu exposición baja.

Un escaneo es una foto. SegurIA sigue cada hallazgo hasta que se remedia y avisa cuando algo cambia: aparece una exposición nueva, se agrava una existente, se corrige o vuelve a aparecer. Con la antigüedad exacta de cada hallazgo abierto.

Tipo de alertaCuándo se dispara
Hallazgo nuevoAparece una exposición que en el escaneo anterior no estaba
CVE nueva aplicableSe publica una vulnerabilidad conocida que afecta a tu infraestructura
Puerto o servicio expuestoSe abrió al exterior algo que antes estaba cerrado
Dominio similar detectadoAlguien registró un dominio parecido al tuyo
Credencial filtradaAparecen credenciales de tu organización en filtraciones
Sin remediarEl hallazgo cumplió 7, 30, 60, 90, 180 o 365 días abierto
AgravadoEl mismo hallazgo subió de severidad
RemediadoSe corrigió: el seguimiento se cierra automáticamente
RegresiónEstaba corregido y volvió a aparecer
Evento de agente internoActividad detectada por el agente instalado en tus equipos
🧾

Trazabilidad completa

Cada alerta trae hallazgo, objetivo afectado, severidad, escáner de origen y detalle desplegable.

🔐

Aislamiento estricto

Cada organización ve únicamente su información. Sin datos cruzados entre cuentas.

📉

Evidencia de mejora

El historial muestra con fechas cómo evoluciona la exposición: sirve para el directorio, para un cliente o para una aseguradora.

Cyber Loss Mapping: del hallazgo técnico al impacto en tu negocio

Traducimos cada hallazgo al escenario de pérdida que habilita. El escenario no se deduce de la severidad técnica, sino de lo que ese sistema puede hacer en tu operación: si ejecuta transacciones, si accede a datos de clientes o si tiene herramientas conectadas.

💳

Habilitación de fraude

El sistema puede ser usado para mover dinero, alterar precios o autorizar operaciones que no corresponden.

🗂️

Filtración de datos

Exposición de información de clientes, empleados o negocio, con el costo regulatorio y reputacional asociado.

⏸️

Interrupción operativa

Caída o degradación de los sistemas que sostienen la facturación y la atención al cliente.

🤖

Exposición de agentes de IA

Asistentes con herramientas conectadas que pueden ser inducidos a actuar fuera de su mandato.

Cada escenario se publica con su nivel de confianza
Potencial Probable Confirmado

"Confirmado" nunca es automático: exige la validación de un analista sobre evidencia demostrada. Y se declara la cadena de derivación completa, hallazgo por hallazgo. Si no hay exposición material en un frente, el informe lo dice con esas palabras.

Auditoría de asistentes de IA con MITRE ATLAS

Si pusiste un chatbot o un asistente de IA de cara al cliente, tenés una superficie de ataque que ningún antivirus ni firewall cubre. Evaluamos ese asistente contra MITRE ATLAS, el catálogo de referencia mundial de técnicas de ataque contra sistemas de IA, con puente a MITRE ATT&CK y OWASP Top 10 for LLM.

01

Reconocimiento del modelo

Qué revela el asistente sobre su propia configuración, instrucciones y herramientas.

02

Acceso inicial

Vías de entrada al comportamiento del modelo desde canales expuestos al público.

03

Ejecución de instrucciones inyectadas

Si el asistente obedece órdenes de un tercero en lugar de su mandato original.

04

Evasión de controles

Bypass de las restricciones y políticas definidas para el asistente.

05

Exfiltración de datos del modelo

Fuga de datos de entrenamiento, del contexto o de sistemas conectados.

06

Impacto

Qué puede hacer realmente el asistente comprometido dentro de tu operación.

Tres niveles de evidencia: un informe que se puede defender

Un informe con falsos positivos se discute en la reunión y quema la credibilidad del servicio. Por eso cada hallazgo declara cómo se probó, y la severidad se ajusta según la evidencia:

Demostrada

Se probó la acción con un identificador único verificable en la respuesta del asistente.

Observada

Se observó el comportamiento, sin prueba de ejecución. La severidad baja un escalón.

Indicio

Hay señales; requiere validación manual y el informe lo aclara. La severidad baja dos escalones.

Un asistente que hace bien su trabajo —que responde dentro de su alcance y deriva cuando corresponde— obtiene cero hallazgos. Es el estándar con el que auditamos.

Certificados y Estándares de Seguridad

Nuestros escaneos están alineados con los principales marcos de seguridad internacionales

ISO

ISO 27001

Gestión de Seguridad

OW

OWASP Top 10

Seguridad Web

NI

NIST Framework

Ciberseguridad

🛡️

Pentesting Ético

Auditorías de seguridad profesionales con metodologías certificadas

📊

Reportes Detallados

Análisis completos con recomendaciones de remediación

🔒

Cumplimiento

Mapeo automático a estándares ISO 27001, OWASP y NIST

🔍 Transparencia del Código

Operamos con total transparencia y compromiso ético

✅ Algoritmos de escaneo transparentes
✅ Sin backdoors ocultos
✅ Detección ética de vulnerabilidades
✅ Sin malware o troyanos
✅ Privacidad y aislamiento de datos
✅ Solo hacking ético autorizado

Nuestros Partners

Empresas que confían en SegurIA para proteger sus activos digitales

Podcast SegurIA

Ciberseguridad, riesgos digitales y tendencias en IA aplicada a la seguridad informatica

Escuchar en Spotify

Solicitá tu Demo Personalizada

Completá el formulario y nos pondremos en contacto para mostrarte cómo SegurIA puede ayudarte a proteger tu negocio.

📧 info@seguria.ar
🌐 seguria.ar
📍 Argentina

Al enviar este formulario, aceptás nuestra Política de Privacidad.